
Warnung: Schadsoftware dringt über vertrauenswürdige Updates in die Infotainmentsysteme von Fahrzeugen ein.
Warnung! Hacker schleusen Schadsoftware über legitime Updates in das Infotainmentsystem Ihres Autos ein. Erfahren Sie, wie das funktioniert und wie Sie Ihr Fahrzeug vor Hackerangriffen schützen können.

Die wichtigsten Dinge, die Sie wissen müssen
- Malware dringt über legitime Update-Kanäle in die Unterhaltungssysteme von Fahrzeugen ein. Diese Angriffe werden der MoYu-Gruppe zugeschrieben, die mit dem BadBox-Botnetz in Verbindung steht.
- Die Schadsoftware arbeitet unbemerkt im Hintergrund, um betrügerische Werbung anzuzeigen und sensible Geräteinformationen wie Bildschirmauflösung, Gerätemodell, Wi-Fi-Netzwerk-ID und MAC-Adresse zu sammeln.
- Android-basierte In-Car-Entertainment-Systeme sind aufgrund ihrer ständigen Internetverbindung und der relativ geringen Sicherheitsüberwachung ein attraktives Ziel für Angreifer und bieten somit eine wachsende Angriffsfläche.
Experten warnen davor, dass Autoradios mittlerweile Teil einer wachsenden Welle von Malware -Kampagnen sind , die auf Android-Systeme für vernetzte Fahrzeuge abzielen.
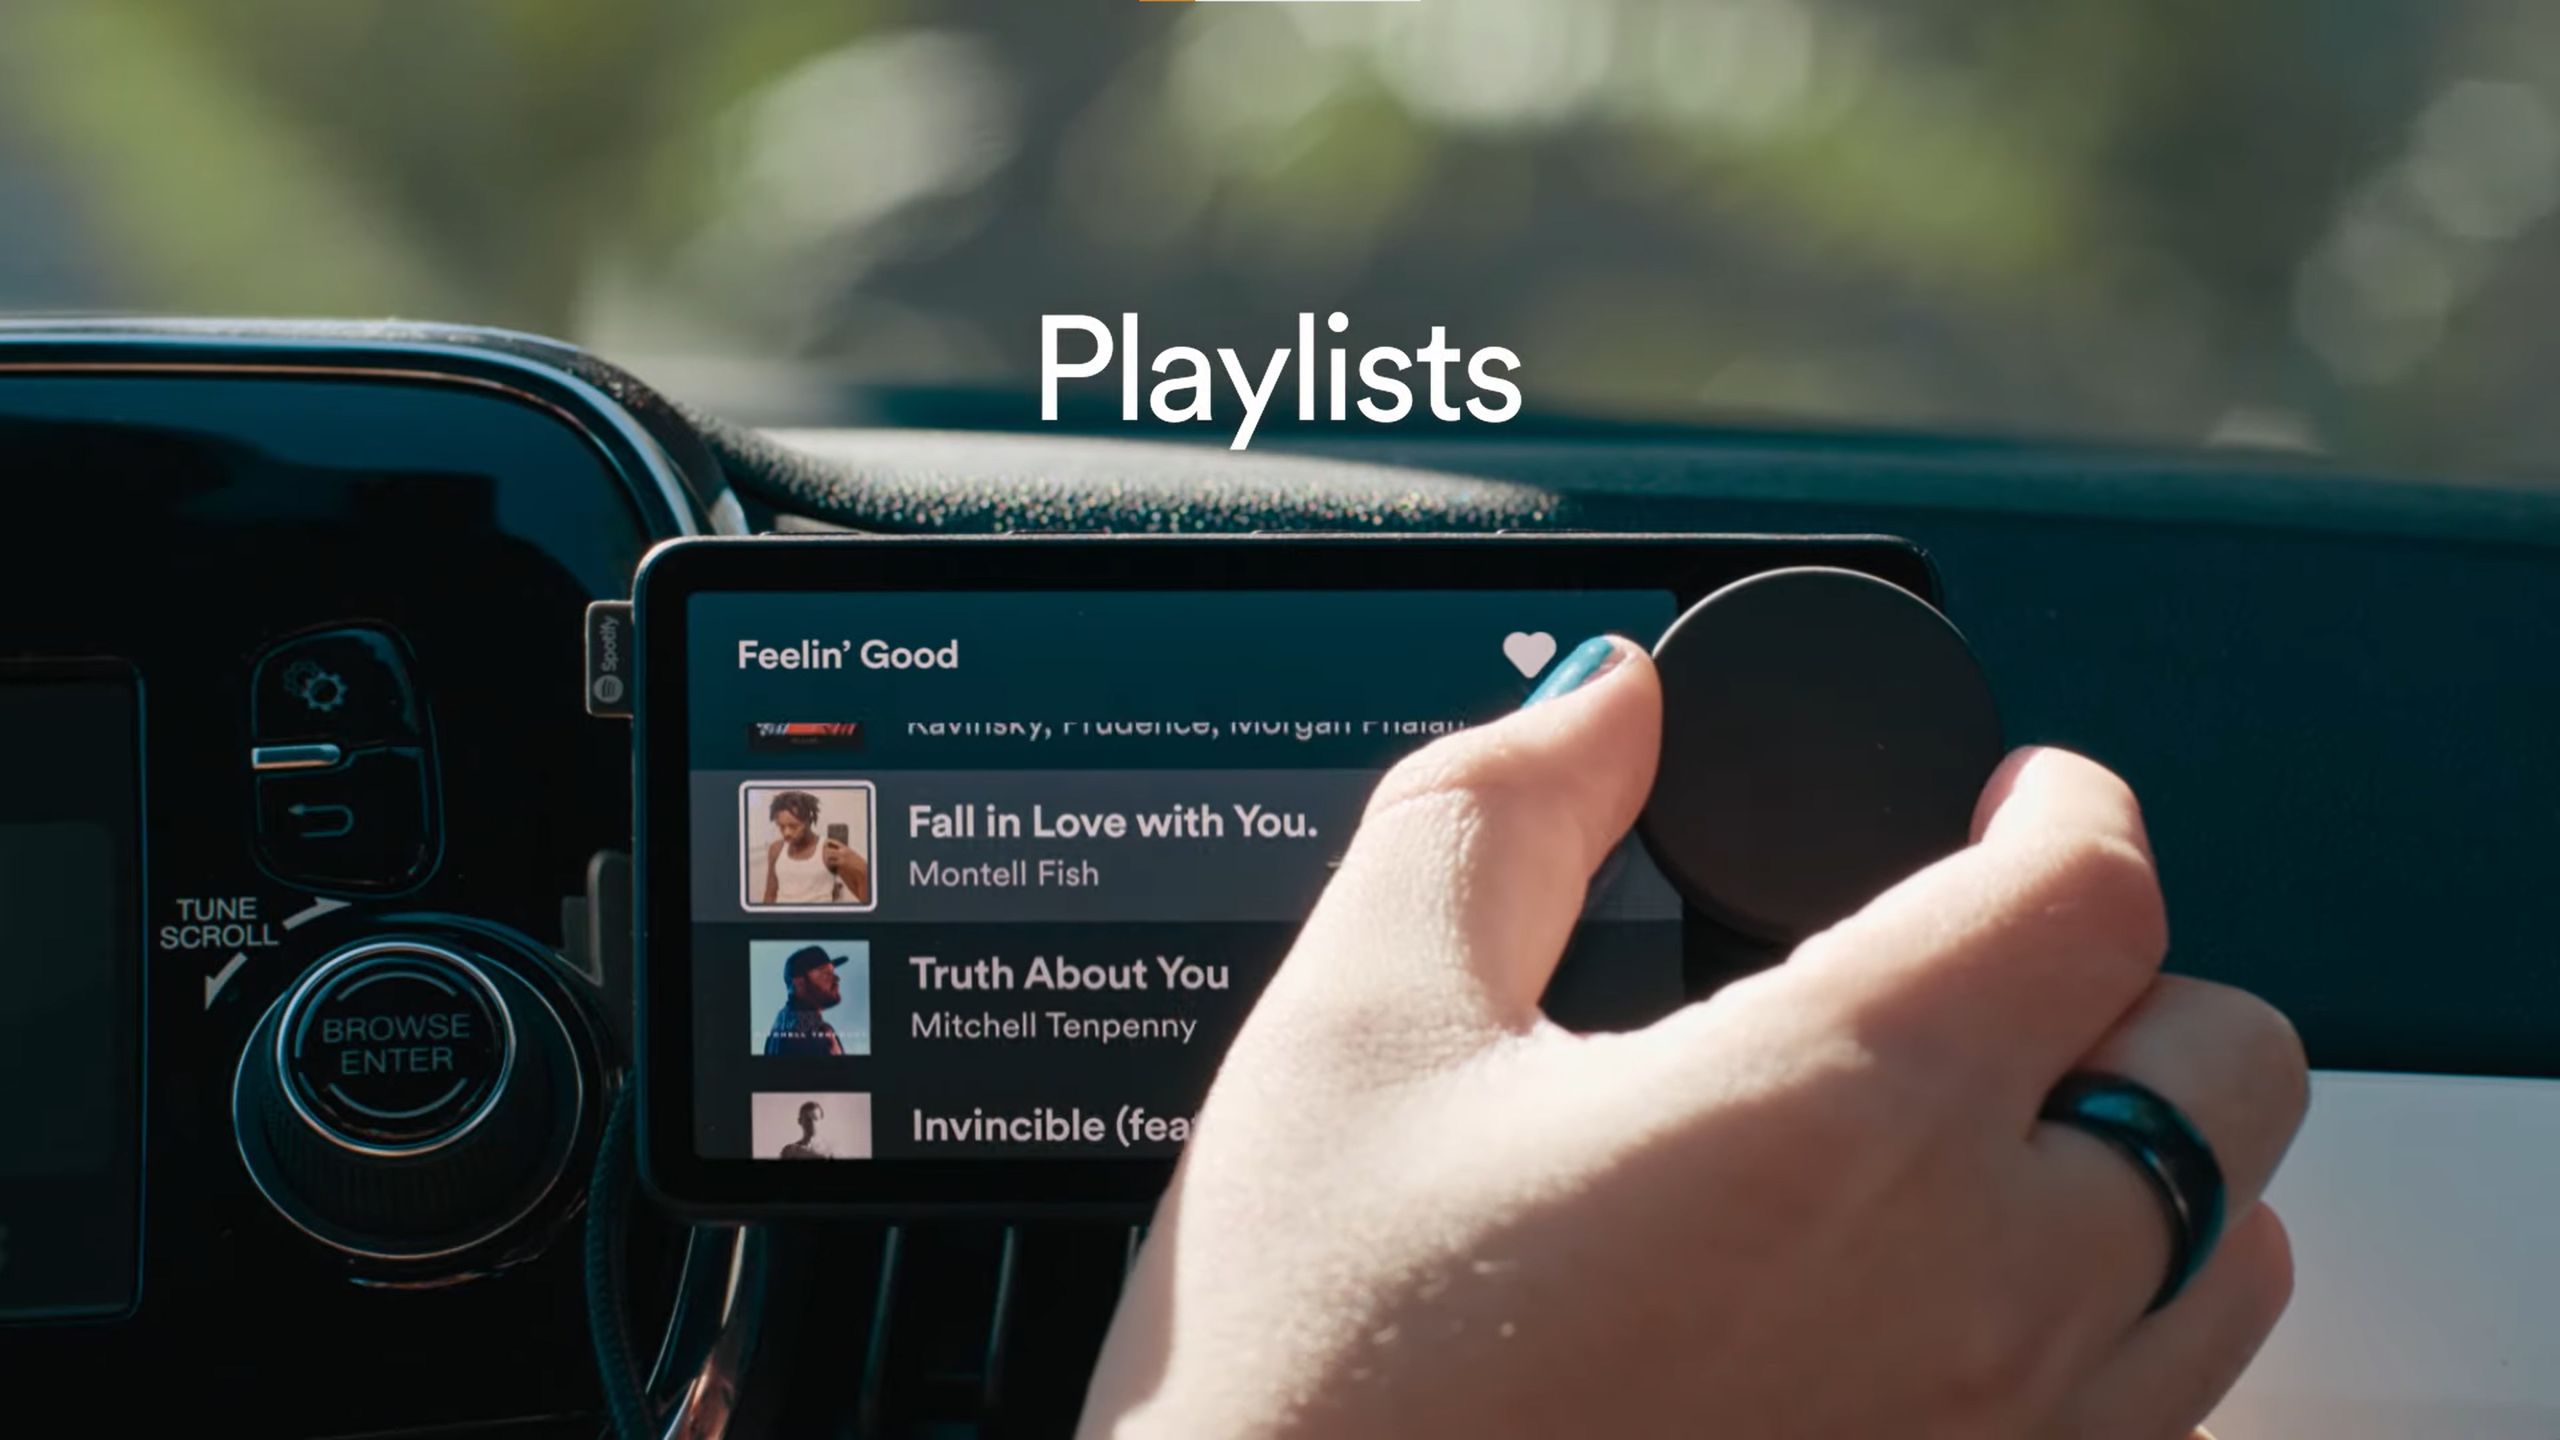
Eine neu entdeckte Malware-Kampagne infiziert direkt diese Einheiten , Systeme, die Multimedia-Funktionen und in einigen Modellen auch die Fahrzeugsteuerung kombinieren.
Laut Kaspersky stellt diese Kampagne den ersten dokumentierten Fall von Malware dar, die speziell für diese Art von Infektionskette entwickelt wurde.
Kompromittierte Update-Kanäle schleusen Schadsoftware direkt in Fahrzeuge ein.
Forscher gehen davon aus, dass diese Aktivitäten höchstwahrscheinlich auf die MoYu-Gruppe zurückzuführen sind, einen Bedrohungsakteur, der eng mit dem bekannten BadBox-Botnetz verbunden ist , welches sich über legitime Update-Mechanismen verbreitete, die direkt in die Firmware von Android- basierten Autoradios des Herstellers DoFun integriert waren.
Die Infektionskette geht von TWCore aus, einer legitimen Systemanwendung, die normalerweise für die Erfassung von Analysedaten und die Aktualisierung der Software von Remote-Headunits zuständig ist.
Die Angreifer nutzten diesen vertrauenswürdigen Update-Kanal mithilfe eines speziellen Drop-Tools namens JarService aus, um zuvor unbekannte Malware direkt auf eine Gruppe betroffener Geräte zu verteilen.
Nach erfolgreicher Installation arbeitete die Malware unauffällig als Hintergrundanwendung, ohne eine sichtbare Benutzeroberfläche anzuzeigen.
Kaspersky identifizierte neun verschiedene Fernsteuerungsbefehle, die in der Malware eingebettet sind und in der Lage sind, unerwünschte Werbung anzuzeigen und verschiedene Formen von Werbebetrug durchzuführen.
Die Malware sammelte außerdem aktiv sensible Geräteinformationen, darunter Bildschirmauflösung, Gerätemodell, Wi-Fi-Netzwerk-ID und Geräte-MAC-Adresse.
Die Ermittler haben klare technische Verbindungen zwischen dieser Kampagne und früheren Angriffen auf Fernsehdecoder festgestellt, die mit derselben größeren Bedrohungsgruppe in Verbindung stehen.
Das Forschungsteam behauptet, dass das Management-Panel des Botnetzes URLs teilt, die in die Residential-Proxy-Dienstseiten PXYEDGE und ProxyForU eingebettet sind.
BadBox selbst fungiert als ein riesiges und weitverzweigtes Netzwerk kompromittierter Android-Geräte , darunter Streaming-Boxen, Handys und Tablets, die bereits ab Werk infiziert sind.
Kaspersky hat den Anbieter bereits offiziell über diesen andauernden Missbrauch seines legitimen Softwarevertriebskanals und seiner Update-Infrastruktur informiert.
Laut Angaben von DoFun wurde das zugrundeliegende Problem auf den meisten der aktuell eingesetzten betroffenen Geräte inzwischen behoben.
Autoradios: eine wachsende und ungeschützte Angriffsfläche
Autoradios sind entweder ab Werk vorinstalliert oder können später als Nachrüstoption in ältere Fahrzeuge eingebaut werden.
Die Hersteller setzen stark auf das Android-Betriebssystem , da es die Anpassung der Benutzeroberfläche vereinfacht und die Integration von Plattformen erheblich erleichtert.
Diese branchenweite Akzeptanz zeigt, dass die meisten Standard-Android-Anwendungen sowie die meisten aktuellen Android-Malware auf diesen Geräten ausgeführt werden können.
Head-Units speichern selten sensible personenbezogene Daten direkt, was zunächst den Eindruck erwecken könnte, dass ihre Attraktivität für Angreifer begrenzt ist.
Sie verfügen jedoch üblicherweise über Steckplätze für aktive SIM-Karten und halten eine ständige Internetverbindung aufrecht, um Navigationsdienste bereitzustellen und regelmäßige Software-Updates zu erhalten.
Diese einzigartige Kombination aus ständiger Vernetzung und vergleichsweise schwachen Sicherheitsvorkehrungen macht diese Systeme zu einem sehr attraktiven Ziel für zukünftige Angreifer.
Das tatsächliche Ausmaß dieser speziellen Kampagne ist noch nicht ganz klar, und es ist auch unbekannt, ob andere Hersteller von Autoradios mit dem gleichen Ausmaß an Aufmerksamkeit konfrontiert sind.
Kommentare sind geschlossen.