
Behebung des Problems der hohen CPU-, Speicher- und Festplattenauslastung durch msmpeng.exe
Beseitigen Sie die übermäßige CPU-, Speicher- und Festplattenauslastung durch msmpeng.exe unter Windows. Erhalten Sie wirksame Lösungen, um die Geschwindigkeit Ihres Computers wiederherzustellen und die Überlastung sofort zu reduzieren.

Die wichtigsten Dinge, die Sie wissen müssen
- Schließen Sie die privaten Ordner von Windows Defender sowie rechenintensive E/A-Workloads aus, um den Ressourcenverbrauch zu reduzieren, wobei der Schutzumfang jedoch erhalten bleiben sollte.
- Um kontinuierliche Spitzen im Prozessor- und Speicherverbrauch zu vermeiden, sollten die Windows Defender-Scanvorgänge auf Zeiten außerhalb der aktiven Arbeitszeiten verlegt werden.
- Legen Sie die Anzahl der Prozessorkerne fest, die MsMpEng.exe vorübergehend über den Task-Manager oder dauerhaft über Set-MpPreference -ScanAvgCPULoadFactor verwenden darf, um die CPU-Auslastung zu steuern.
Microsoft Defender Antivirus läuft als Hintergrundprozess namens Antimalware Service Executable, und die ausführbare Datei befindet sich an folgendem Ort: MsMpEng.exe Sein eigener auf der Rennstrecke C:ProgramDataMicrosoftWindows DefenderPlatformWenn es steigt CPU-Auslastung Es muss 30-60 Prozent sein, sonst schwillt es an. Speicher erreichen Bei einer Größe von mehreren zehn Gigabyte oder einer großen Festplatte liegt die Ursache fast immer entweder in einem Echtzeit-Scan, einem geplanten vollständigen Scan oder einem fehlerhaften Plattform-Update und nicht in Malware, die sich als Defender ausgibt.
⚡Schnelle Antwort: Schließen Sie den Defender-Plattformordner selbst und die ressourcenintensiven Workloads aus, die er ständig neu scannt; verlegen Sie geplante Scans in Zeiten außerhalb der Spitzenzeiten; und wenn die Speichernutzung auf Server 2016/2019 weiter ansteigt, führen Sie ein Rollback der Defender-Plattform mit dem Befehl durch. MpCmdRun.exe -RevertPlatform.
Bestätigung, dass MsMpEng.exe die eigentliche Ursache ist
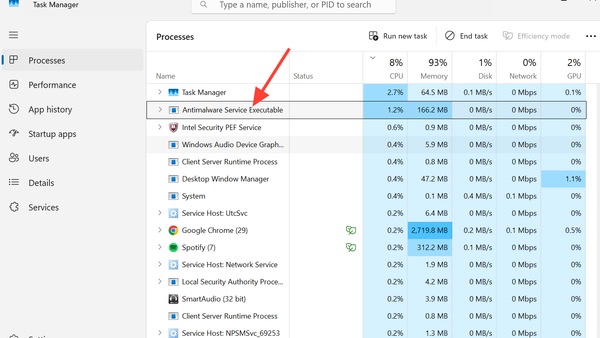
um sicherzustellen, dass MsMpEng.exe Dies ist die eigentliche Ursache des Problems; befolgen Sie diese Schritte. Öffnen Sie den Task-Manager durch Klicken auf Ctrl + Shift + Esc Suchen Sie im Tab „Prozesse“ nach der ausführbaren Datei „Antimalware Service“ oder nach MsMpEng.exe Klicken Sie im Reiter „Details“ mit der rechten Maustaste auf den Eintrag und wählen Sie „Dateispeicherort öffnen“. Die gewünschte Datei sollte sich innerhalb des angegebenen Pfads befinden. C:ProgramDataMicrosoftWindows DefenderPlatformAlles, was diesen Namen auf einem anderen Weg trägt, sollte als verdächtig betrachtet und mit einem zusätzlichen Scan-Tool untersucht werden.
Plötzliche Nutzungsspitzen, die beim Hochfahren, der Programminstallation, dem Herunterladen von Dateien oder dem Empfang von Outlook-Anhängen auftreten, gelten als normales Testverhalten. Dauerhaft hohe Nutzung über Stunden oder innerhalb von Minuten nach einem Neustart erfordert jedoch die unten beschriebene Fehlerbehebung.
Eliminierung des Defender-Ordners und lästiger Arbeitslasten
Um den Ressourcenverbrauch zu reduzieren, können Sie den Defender-Ordner und ressourcenintensive Prozesse ausschließen. Standardmäßig scannt Defender neben allen anderen Dateien auch das gesamte Plattformverzeichnis. Durch das Ausschließen dieses Pfads wird das wiederholte Scannen unterbunden, was häufig zu einer übermäßigen CPU-Auslastung auf Desktop-PCs und Servern führt.
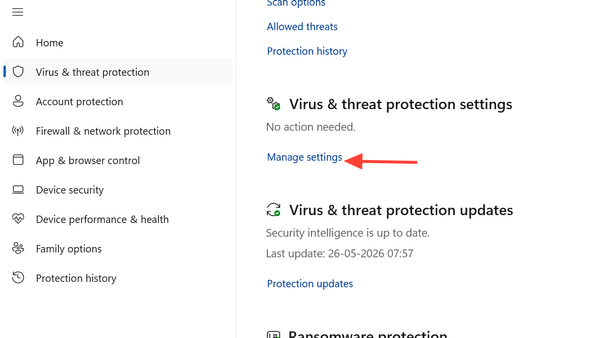
1. Drücken Sie die Windows-Taste, geben Sie „Windows-Sicherheit“ ein und öffnen Sie das Programm. Gehen Sie zu „Viren- und Bedrohungsschutz“ und klicken Sie anschließend unter „Einstellungen für Viren- und Bedrohungsschutz“ auf „Einstellungen verwalten“.
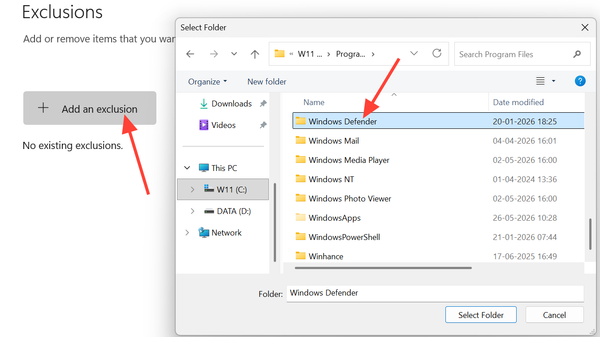
2. Gehen Sie zum Abschnitt Ausnahmen (Ausschlüsse) Klicken Sie auf „Ausschlüsse hinzufügen oder entfernen“. Wählen Sie „Ausschluss hinzufügen“, dann „Ordner“ und fügen Sie die beiden Pfade hinzu. C:Program FilesWindows Defender Und C:ProgramDataMicrosoftWindows Defender.
3. Fügen Sie die Workloads hinzu, die tatsächlich Ein-/Ausgabeoperationen (E/A) auf Ihrem Rechner verursachen. Häufige Ursachen sind Protokolldatenordner und Datenbanken, IIS-Masterpfade, Build-Ausgabeordner, Container-Image-Speicher und 3D-/CAD-Projektordner. Sie können Prozesse auch ausschließen, indem Sie „Prozess“ auswählen und den Namen der ausführbaren Datei eingeben.
Für programmierte oder groß angelegte Bereitstellungen übernimmt PowerShell dieselbe Aufgabe und ist auf Server Core die einzig praktikable Option:
Set-MpPreference -ExclusionPath "C:Program FilesWindows Defender"
Set-MpPreference -ExclusionPath "C:ProgramDataMicrosoftWindows Defender"
Set-MpPreference -ExclusionPath "D:SQLData","D:SQLLogs"
Set-MpPreference -ExclusionExtension ".ldf",".mdf"
Set-MpPreference -ExclusionProcess "sqlservr.exe","w3wp.exe"
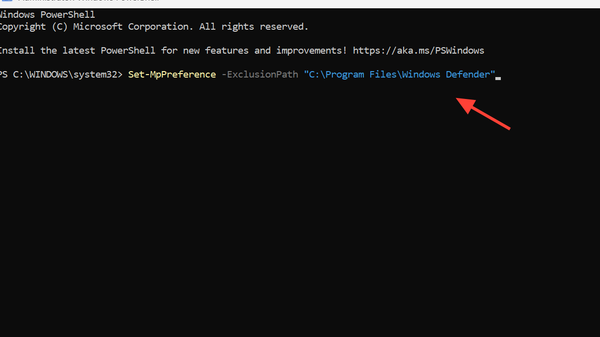
⚠️Ausnahmen schränken den Schutzumfang für alle ausgeschlossenen Elemente ein. Formulieren Sie diese präzise und schließen Sie niemals ein gesamtes Benutzerprofil oder Laufwerk aus.
Verschieben Sie die vollständige Inspektion, um Konflikte mit Ihrer Arbeit zu vermeiden.
Vollständige und Schnellscans werden als geplante Aufgaben ausgeführt und können mitten am Tag starten, wenn das System nicht wie erwartet im Leerlauf ist. Durch die Planung für einen bestimmten, vorhersehbaren Zeitraum lassen sich die stärksten anhaltenden Spitzen in der CPU-Auslastung in der Regel vermeiden.
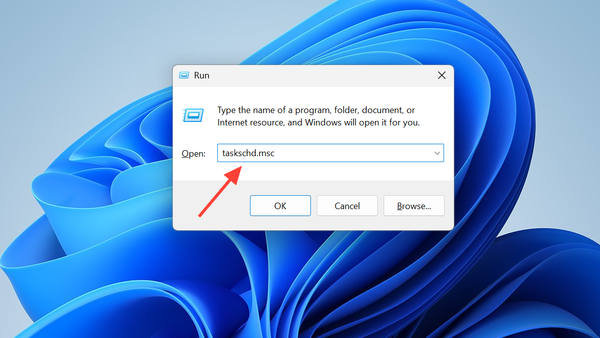
1. Drücken Sie auf Windows + R, dann tippe taskschd.mscDrücken Sie die Eingabetaste. Gehen Sie im linken Bereich zu Aufgabenplanungsbibliothek > Microsoft > Windows Windows Defender.
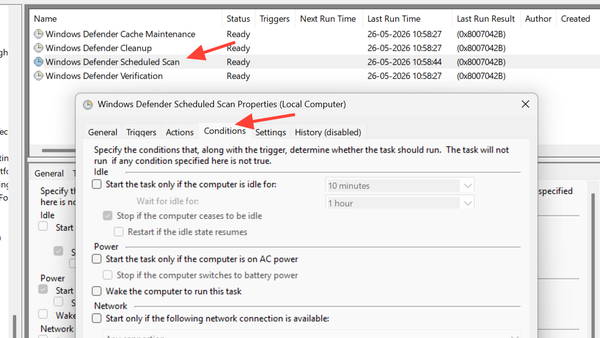
2. Doppelklicken Sie auf „Geplante Windows Defender-Überprüfung“. Deaktivieren Sie im Tab „Bedingungen“ die Optionen „Aufgabe nur starten, wenn der Computer im Leerlauf ist“, „Aufgabe nur starten, wenn der Computer an das Stromnetz angeschlossen ist“ und „Nur starten, wenn die folgende Netzwerkverbindung verfügbar ist“. Klicken Sie anschließend auf „OK“. Dieser Schritt dient dazu, eine unerwartet hohe CPU- und Speicherauslastung zu vermeiden.
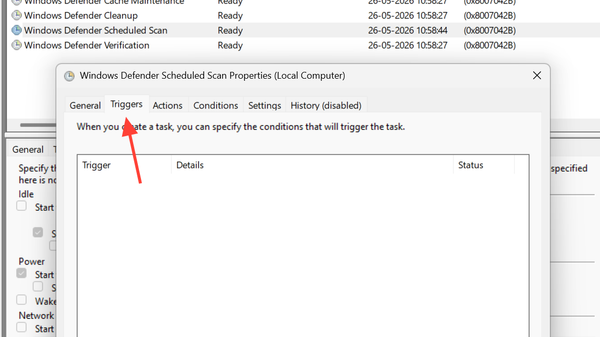
3. Öffnen Sie die Aufgabe erneut, gehen Sie zu „Trigger“ und fügen Sie einen wöchentlichen Trigger für einen Zeitpunkt hinzu, an dem das Gerät zwar läuft , aber nicht verwendet wird, z. B. während der Mittagspause oder über Nacht. Wiederholen Sie diese Einrichtung für die Aufgaben „Windows Defender-Cache-Wartung“, „Windows Defender-Bereinigung“ und „Windows Defender-Überprüfung“, um zu verhindern, dass sie sich alle gleichzeitig ansammeln.
Geben Sie die Anzahl der Prozessorkerne an, die MsMpEng.exe verwenden kann.
Falls während Ihrer Arbeit Scans erforderlich sind, verhindert die Beschränkung der Prozessnutzung auf eine bestimmte Anzahl von Prozessorkernen, dass die gesamte CPU ausgelastet wird. Dies ist eine temporäre Maßnahme und besonders effektiv bei umfangreichen, einmaligen Scans.
1. Öffnen Sie den Task-Manager und wechseln Sie zur Registerkarte „Details“. Suchen Sie nach MsMpEng.exeKlicken Sie dann mit der rechten Maustaste darauf und wählen Sie „Affinität festlegen“.
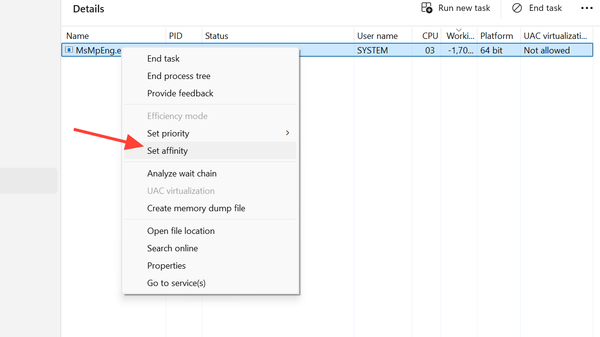
2. Deaktivieren Sie die Hälfte der verfügbaren Kerne und klicken Sie dann auf OK. Diese Einstellung wird beim Neustart des Prozesses zurückgesetzt. Verwenden Sie daher die CPU-Drosselungsfunktion von Defender, um sie dauerhaft festzulegen.
Set-MpPreference -ScanAvgCPULoadFactor 25
Dieser Wert stellt eine prozentuale Obergrenze für geplante Scans dar, wobei der Standardwert 50 beträgt. Niedrigere Werte verringern die Auswirkungen auf die Leistung, erhöhen aber die Scandauer.
Deaktivieren Sie den Cloud-Schutz und die Stichprobenentnahme, falls die Spitzenwerte weiterhin auftreten.
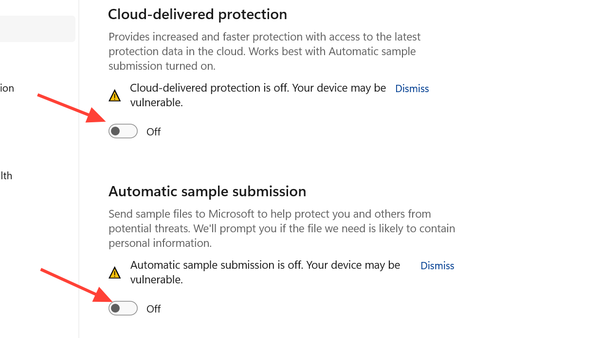
In Netzwerken mit begrenzter Bandbreite oder auf Geräten mit geringer Leistung können Cloud-Suche und automatische Stichprobenentnahme die CPU- und Festplattenauslastung erhöhen. Durch deren Deaktivierung lässt sich der lokale signaturbasierte Schutz aufrechterhalten.
Öffnen Sie die Windows-Sicherheit, gehen Sie zu „Viren- und Bedrohungsschutz“, klicken Sie auf „Einstellungen verwalten“ und deaktivieren Sie den Cloud-basierten Schutz sowie die automatische Beispielübermittlung. Aktivieren Sie diese Funktionen wieder, sobald Sie das zugrundeliegende Problem behoben haben ; der Cloud-Schutz verbessert die Erkennung neuer Bedrohungen erheblich.
Behebung eines Speicherlecks in der Defender-Plattform auf Windows-Servern
Es zeigt ein spezifisches Ausfallmuster auf Servern. Windows Server 2016 Und 2019Insbesondere auf meinen Gastgebern Austausch Und IIS/SQLKontinuierlicher Anstieg des Konsums MsMpEng.exe Sogar Der gesamte verfügbare Speicher wird verbraucht (RAMWährend der Konsum bleibt CPU Der Rückgang beträgt etwa 3–10 Prozent. Es handelt sich um ein plattformweites Problem, nicht nur um ein Konfigurationsproblem, und Ausnahmen allein reichen nicht aus, um es zu beheben. Die betroffenen Hosts verwenden eine neuere Anti-Malware-Plattform als die, die ordnungsgemäß funktionieren.
Um die Versionen zu überprüfen, verwenden Sie PowerShell :
Get-MpComputerStatus | Select-Object AMProductVersion, AMEngineVersion, AntivirusSignatureVersion
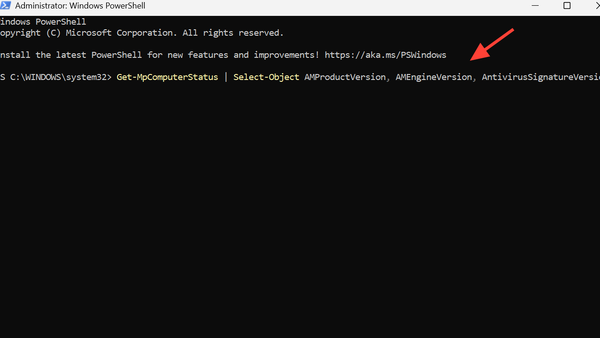
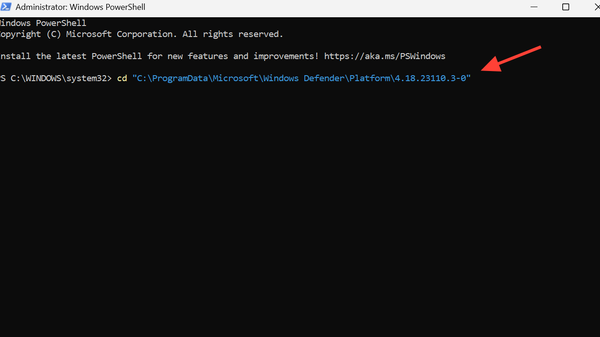
Falls auf dem Server eine Plattformversion mit einem Speicherleck ausgeführt wird, wechseln Sie zur vorherigen Plattform und erzwingen Sie ein erneutes Signatur-Update. Der Befehl zum Zurücksetzen befindet sich im Ordner der aktuell aktiven Plattform.
cd "C:ProgramDataMicrosoftWindows DefenderPlatform4.18.23110.3-0"
.MpCmdRun.exe -RevertPlatform
.MpCmdRun.exe -RemoveDefinitions -Engine
.MpCmdRun.exe -RemoveDefinitions -All
.MpCmdRun.exe -SignatureUpdate
Der Speicher wird nach Abschluss des Rollbacks sofort freigegeben. Das problematische Plattformupdate sollte in WSUS oder Configuration Manager blockiert werden , bis eine stabile Version verfügbar ist. Stellen Sie außerdem sicher, dass auf dem Host eine bekannte und stabile Plattform ausgeführt wird, bevor Sie automatische Updates wieder aktivieren. Neuere Plattformversionen beheben dieses Speicherleck. Sobald Ihre Systemflotte auf einer stabilen und verifizierten Version läuft, ist dieser Rollback-Prozess nicht mehr erforderlich. Weitere effektive Lösungen für Probleme mit hohem Datenaufkommen finden Sie in unseren anderen Artikeln.
Diagnostizieren Sie das Problem mithilfe der Leistungstools von Microsoft.
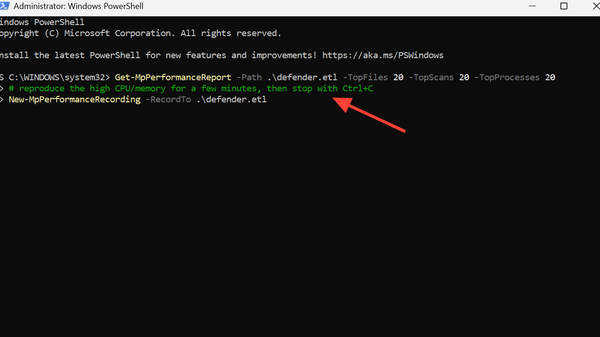
Wenn Ausnahmen und Umplanungen die Überlastung nicht erklären, ist es wichtig herauszufinden, welche Dateien oder Prozesse Defender tatsächlich scannt. Das Tool „Defender Performance Analyzer“ ist in Windows integriert und erstellt ein Protokoll, das Sie analysieren können.
New-MpPerformanceRecording -RecordTo .defender.etl
# reproduce the high CPU/memory for a few minutes, then stop with Ctrl+C
Get-MpPerformanceReport -Path .defender.etl -TopFiles 20 -TopScans 20 -TopProcesses 20
Der Bericht kategorisiert die Dateien, Erweiterungen, Prozesse und Scangründe, die die meiste Zeit in Anspruch genommen haben. Nutzen Sie diese Ausgabe, um gezielt Ausnahmen hinzuzufügen, anstatt zu raten. Das Tool „Prozessmonitor“ bietet diese Funktionalität; der Filter „Prozessname“ ist auf [unklar – möglicherweise „Prozessname“] eingestellt. MsMpEng.exeDie gleichen Erkenntnisse erhalten Sie auch, wenn Sie Live-Tracking bevorzugen.
Wann sollte man Microsoft Defender deaktivieren?
Das vollständige Deaktivieren von Defender ist ein letzter Ausweg und keine dauerhafte Lösung. Das System ist dann vollständig von anderer installierter Antivirensoftware abhängig. Diese Maßnahme ist nur dann angebracht, wenn bereits ein unterstütztes Antivirenprogramm eines Drittanbieters installiert ist. In diesem Fall wird Defender automatisch deaktiviert, und die Antimalware-Dienstdatei sollte bereits inaktiv sein.
In den Windows Pro- und Enterprise-Editionen befindet sich der Pfad zur Gruppenrichtlinie unter Computerkonfiguration > Administrative Vorlagen > Windows-Komponenten > Microsoft Defender Antivirus > Microsoft Defender Antivirus deaktivieren. Diese Option muss aktiviert sein. Neuere Windows-Versionen erzwingen den Manipulationsschutz, der Registrierungswerte blockiert. DisableAntiSpyware Die alte Version ist betroffen, daher funktioniert dieser Workaround bei Standardinstallationen nicht mehr und sollte nicht mehr verwendet werden. Wenn Defender auf einem Server vorübergehend deaktiviert werden muss, wird er durch Ändern der lokalen Richtlinie beendet. MsMpEng.exe Sofort und ohne Neustart, was nützlich ist, um vor dem Wartungsfenster Zeit zu gewinnen.
Überprüfen Sie die durchgeführten Korrekturen, indem Sie die ausführbare Datei des Antimalware-Dienstes im Task-Manager während mindestens eines vollständigen geplanten Scanzyklus überwachen. Die CPU-Auslastung sollte zwischen den Scans nahezu null betragen, der Arbeitsspeicher sollte sich bei einigen hundert Megabyte stabilisieren, anstatt unbegrenzt anzusteigen, und die Festplattenaktivität sollte nach Abschluss des aktiven Scans abnehmen.
Kommentare sind geschlossen.