
CodexSandboxUsers in Windows 11: Was ist das und sollte es gelöscht werden?
Was ist das CodexSandboxUsers-Konto in Windows 11? Erfahren Sie, was es ist, welche Funktion es hat und ob Sie es löschen sollten, um die Leistung Ihres Geräts zu verbessern. Jetzt die vollständige Antwort!

Die wichtigsten Dinge, die Sie wissen müssen
- CodexSandboxUsers-Konten können trotz ihres Zwecks, in einer isolierten Umgebung zu sein, umfangreiche Schreibberechtigungen für Benutzerordner (wie %USERPROFILE% und OneDrive) und sogar ganze Laufwerke erhalten, was Sicherheitswarnungen auslöst und möglicherweise bestehende Berechtigungen ändert.
- Diese Konten sollten gelöscht werden, wenn Sie Codex nicht mehr verwenden oder wenn Sie den ihnen gewährten allgemeinen Ordnerzugriff beenden möchten. Beachten Sie, dass die Löschung dieser Konten Ihre persönliche Anmeldung oder Ihr Microsoft-Konto nicht beeinträchtigt.
- Das Löschen von CodexSandboxUsers-Konten entfernt nicht automatisch die verbleibenden Berechtigungseinträge; es ist eine manuelle Bereinigung mit Befehlen wie icacls auf den betroffenen Ordnern erforderlich, um die vollständige Entfernung des Zugriffs zu gewährleisten.
Wenn Ihnen ein Konto auffällt CodexSandboxOffline Oder CodexSandboxOnline Auf einem Gerät, das auf dem System läuft Windows 11Beachten Sie, dass es mit dem OpenAI Codex-Befehlszeilentool erstellt wurde. Beide Konten gehören zu einer lokalen Gruppe namens CodexSandboxUsersCodex verwendet sie, um Proxy-Befehle in einer isolierten (Sandbox-)Umgebung auszuführen, anstatt sie unter Ihrem eigenen Konto auszuführen.
Schnelle Antwort: Diese Konten sind legitim und keine Schadsoftware. Sie können sie bedenkenlos behalten, wenn Sie Codex verwenden. Falls Sie Codex entfernen oder die Windows-Sandbox-Umgebung nicht mehr nutzen möchten, löschen Sie beide Benutzerkonten mit dem entsprechenden Befehl. net user CodexSandboxOffline /delete Und net user CodexSandboxOnline /deleteEntfernen Sie anschließend die Gruppe mit net localgroup CodexSandboxUsers /deleteBereinigen Sie anschließend alle verbleibenden Ordnerberechtigungen mit icacls.
Was sind Sandbox-Konten von Codex?
Das Codex CLI-Tool kann auf dem System verwendet werden. Windows Die ursprüngliche Einstellung ermöglichte experimentelle Dateisystem- und Netzwerkfunktionen in einer Sandbox-Umgebung. Dabei wurden zwei lokale Windows-Konten mit zufälligen Passwörtern erstellt und in einer Gruppe zusammengefasst. CodexSandboxUsersZiel dieses Designs ist es, Proxy-Befehle unter diesen eingeschränkten Identitäten auszuführen, wodurch der Bedarf an manuellen Codex-Genehmigungen reduziert wird, während gleichzeitig festgelegt wird, worauf der Befehl zugreifen kann.
| Element | التفاصيل |
|---|---|
| Kontonamen | CodexSandboxOffline، CodexSandboxOnline |
| Lokale Gruppe | CodexSandboxUsers |
| Erstellt von | Codex CLI und Codex IDE-Erweiterung unter Windows |
| الغرض. | Ausführen von Proxy-Befehlen in einer Sandbox-Umgebung mit eingeschränkten Berechtigungen |
| Passwörter | Sie werden während der Einrichtung zufällig generiert. |
Die Berechnungen erscheinen unabhängig davon, ob Sie die Befehlszeilenschnittstelle (CLI) oder die Erweiterung der integrierten Entwicklungsumgebung (IDE) verwenden, da die Erweiterung vorkompilierte Binärdateien herunterlädt, die sich überall gleich verhalten. codex-windows-sandbox.exe.
Warum greifen diese Konten auf Ihre Benutzerordner zu?
Diese Sandbox-Umgebung gewährt Benutzern Schreibzugriff auf den Projektordner, in dem Codex ausgeführt wird. Viele Benutzer stoßen jedoch auf das Problem, dass die Einrichtung auch Berechtigungen für das gesamte Benutzerprofil vergibt. Wenn das Schreibverzeichnis des Arbeitsbereichs … %USERPROFILE%Codex kann dies erweitern, um auch die übergeordneten Unterordner des Profils einzubeziehen, wie zum Beispiel Microsoft Onedrive AppData, Dokumente, Downloads und Desktop; in einigen Berichten reichte es sogar bis in den Stammbaum. C:Users<USER> Das gesamte Laufwerk oder sogar das Stammverzeichnis, wie zum Beispiel D:.
Auf Systemen mit aktiviertem kontrolliertem Ordnerzugriff führt dieses Verhalten zu einer Flut von Windows-Sicherheitsbenachrichtigungen, während Codex versucht, Dateien über das Profil zu lesen. In mindestens einem Fall wurden durch das Hinzufügen eines Sandbox-Kontos zum Stammverzeichnis eines Laufwerks auch andere bestehende Berechtigungen für dieses Laufwerk entfernt.
Hinweis: Das Löschen dieser Konten entfernt nicht automatisch die von ihnen hinterlassenen Berechtigungseinträge. Alte Zugriffssteuerungseinträge (SID) können erhalten bleiben. CodexSandboxUsers Die Berechtigungen der Ordner nach der Deinstallation von Codex bestätigen die Wichtigkeit der manuellen Bereinigung.
Sollten Sie CodexSandboxUsers-Konten löschen?
Behalten Sie diese Konten, wenn Sie Codex auf diesem Gerät aktiv nutzen, da die Sandbox-Umgebung von ihnen abhängt. Entfernen Sie sie, wenn Sie Codex nicht mehr verwenden, die Sandbox absichtlich deaktivieren oder den diesen Konten gewährten umfassenden Ordnerzugriff widerrufen möchten. Sie sind nicht mit Ihrem Microsoft-Konto verknüpft , und das Löschen hat keine Auswirkungen auf Ihre Anmeldung.
So entfernen Sie Konten und bereinigen Berechtigungen
Melden Sie sich zunächst in Ihrem Administratorkonto an. Stellen Sie sicher, dass Sie unter „Benutzerkonten“ in der Systemsteuerung als Administrator eingetragen sind , und erwägen Sie, vor jeglichen Änderungen ein zweites lokales Administratorkonto als Sicherheitsmaßnahme anzulegen.
1. Öffnen Sie PowerShell oder die Eingabeaufforderung mit Administratorrechten und führen Sie den Befehl aus. net user Alle lokalen Konten auflisten. Sicherstellen, dass sie angezeigt werden. CodexSandboxOffline Und CodexSandboxOnline Bevor Sie irgendetwas entfernen.
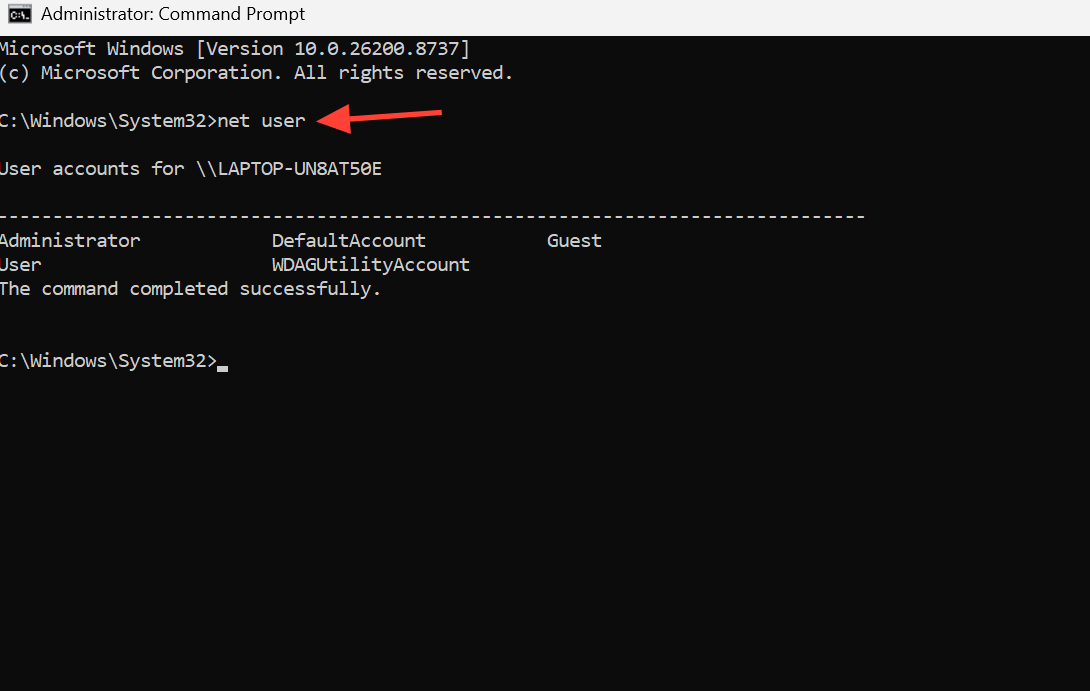
2. Löschen Sie beide isolierten Umgebungskonten mit der Entf-Taste. Windows entfernt kein Konto, das gerade verwendet wird. Schließen Sie daher zuerst alle aktiven Codex-Sitzungen.
net user CodexSandboxOffline /delete
net user CodexSandboxOnline /delete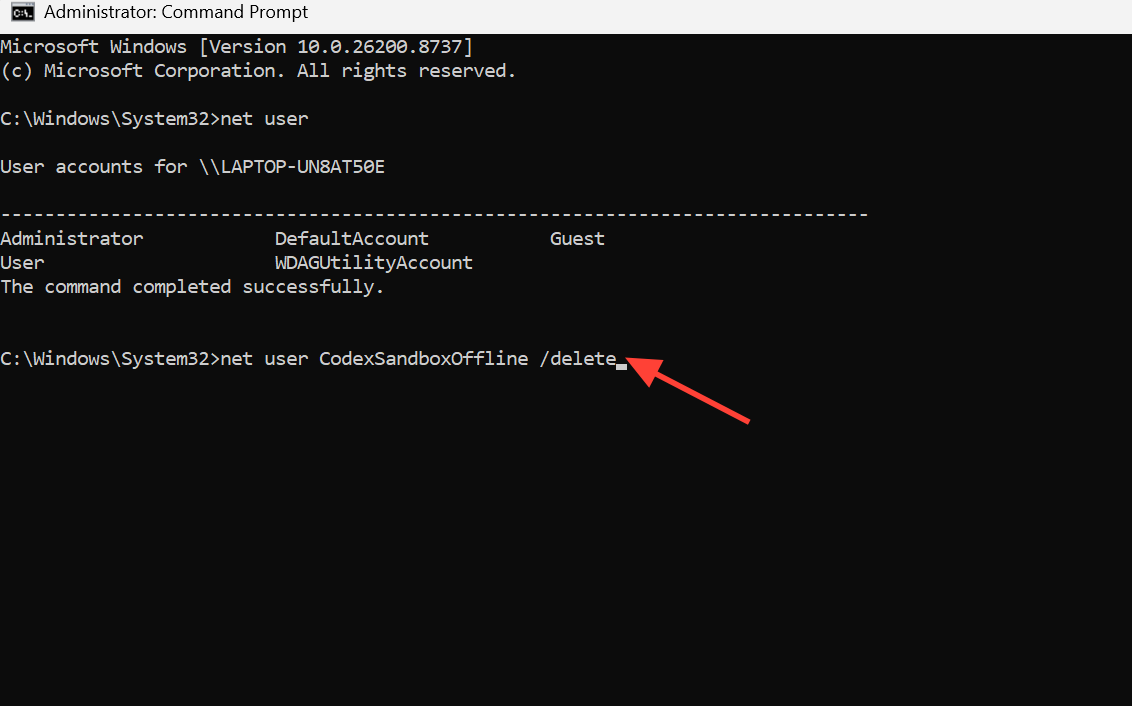
3. Entfernen Sie die lokale Gruppe, um sicherzustellen, dass keine Mitgliedschaften leer bleiben.
net localgroup CodexSandboxUsers /delete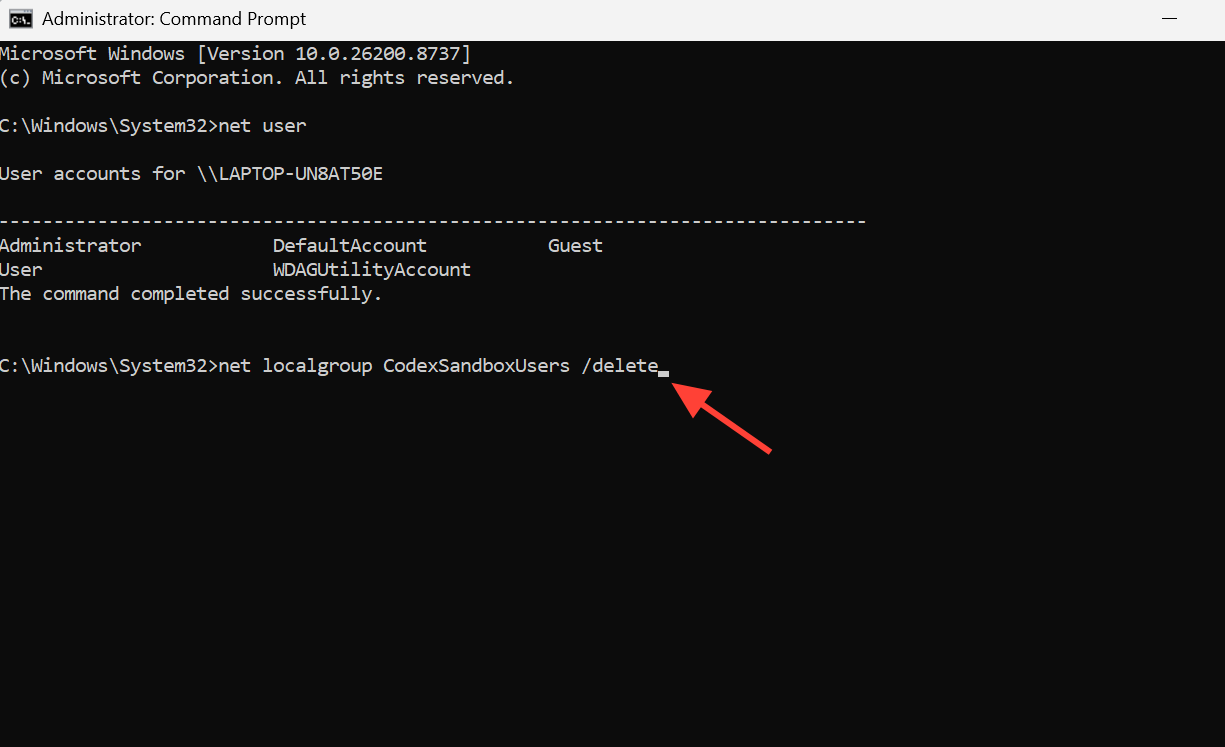
4. Bereinigen Sie alle verbleibenden Berechtigungseinträge. Verwenden Sie dazu den Befehl icacls Diese Berechtigungen wurden für alle Ordner erteilt, einschließlich Ihres Profilverzeichnisses und aller betroffenen Stammverzeichnisse. Durch diese Aktion werden die Sandbox-Einträge entfernt, während Ihr normaler Zugriff erhalten bleibt.
icacls "%USERPROFILE%" /remove:g CodexSandboxUsers /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOffline /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOnline /T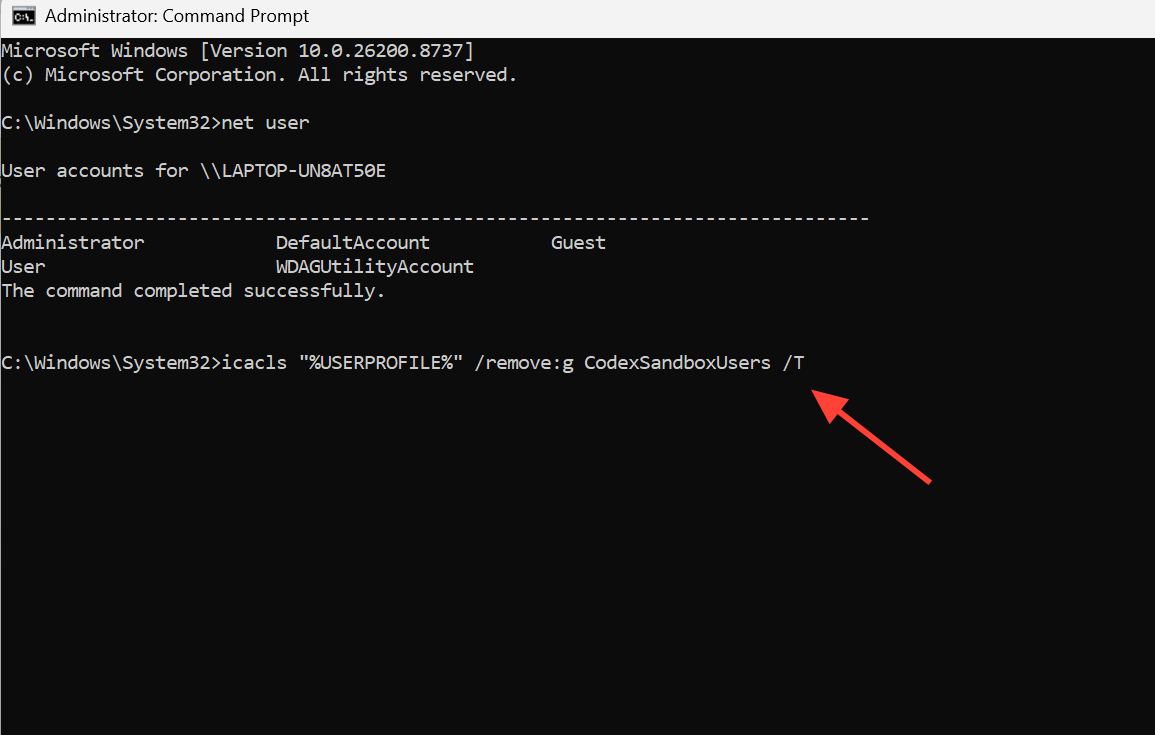
Wie können Sie sicher sein, dass der Entfernungsprozess erfolgreich ist?
Um sicherzustellen, dass die CodexSandboxUsers-Konten und ihre Berechtigungen erfolgreich entfernt wurden, führen Sie den Befehl erneut aus. net userKeiner von ihnen sollte erscheinen CodexSandboxOffline Oder CodexSandboxOnline In der Liste, und die Angelegenheit sollte nicht angezeigt werden net localgroup Jetzt CodexSandboxUsers. wenn es war Kontrollierter Zugriff auf Ordner (Controlled Folder Access) überflutet Sie mit Benachrichtigungen, und diese Benachrichtigungen sollten aufhören, sobald die Konten und ihre Berechtigungseinträge verschwinden.
immer noch Schutzfonds Die Sandbox ist eine sich schnell weiterentwickelnde Funktion, und ihre Konfigurationsschlüssel haben sich im Laufe der Zeit von Marke zu Marke geändert. experimental_windows_sandbox Frühzeitig in Richtung Situationen windows.sandbox Beispiele hierfür sind erhöhte und nicht erhöhte Berechtigungen. Wenn Sie Codex weiterhin unter Windows verwenden möchten, lesen Sie bitte die aktuelle Sandbox-Funktionalität in der offiziellen Dokumentation von [Firmenname/Titel]. Codex unter Windows Bevor Sie die Funktion wieder aktivieren, vermeiden Sie es, das Schreibverzeichnis des Arbeitsbereichs auf das gesamte Benutzerprofil zu verweisen.
Kommentare sind geschlossen.